Jak Tekomat chroni dane biura rachunkowego i jego klientów
15 września 2026 · 13 min czytania
15 września 2026 · 13 min czytania
Współczesne biuro rachunkowe operuje na najwrażliwszych aktywach swoich klientów: informacjach o przychodach, rejestrach sprzedaży, danych pracowniczych oraz rozliczeniach podatkowych i składkowych. Rozproszenie komunikacji pomiędzy niezaszyfrowane wiadomości e-mail, popularne komunikatory mobilne, SMS-y oraz połączenia telefoniczne stwarza potężne luki w ochronie informacji i naraża biuro na wycieki poświadczeń lub zagubienie kluczowej dokumentacji. Właściciele biur oraz zarządzający nimi księgowi coraz częściej poszukują rozwiązań technologicznych, które precyzyjnie łączą wybitną wygodę codziennej pracy z architekturą bezpieczeństwa klasy enterprise. Niniejszy artykuł stanowi wyczerpujący przewodnik po systemie zabezpieczeń cyfrowych, szczegółowo analizując, jak zaawansowane przechowywanie dokumentów, jednokierunkowe funkcje skrótu, dedykowane szyfrowanie symetryczne oraz procedury dwuetapowej weryfikacji budują nieprzeniknioną osłonę dla Twojej praktyki księgowej.
Tradycyjny model obsługi księgowej opierający się na przesyłaniu faktur jako załączników e-mail, ustalaniu składek ZUS przez SMS-y i przekazywaniu dokumentów kadrowych na komunikatorach mobilnych ulega dziś bezpowrotnej kompromitacji. Z punktu widzenia cyberbezpieczeństwa każdy z tych kanałów niesie ze sobą istotne ryzyka technologiczne oraz organizacyjne:
Aby skutecznie zneutralizować te zagrożenia, nowoczesne biura migrują procesy wymiany informacji do jednolitych, profesjonalnych środowisk. Wykorzystując panel Tekomat, biuro rachunkowe zyskuje centralny, zamknięty ekosystem, w którym przesyłanie dokumentów księgowych oraz realizowanie powiadomień odbywa się z zachowaniem rygorystycznych standardów chroniących interesy obu stron umowy.
Kluczowym komponentem architektonicznym odpowiedzialnym za ochronę cyfrowych wersji faktur, deklaracji i umów jest rezygnacja z przechowywania plików na podatnych na awarię serwerach lokalnych. Przechowywanie skanów na dyskach twardych w siedzibie biura zawsze tworzy wąskie gardło w postaci braku profesjonalnej replikacji danych oraz ograniczonej odporności fizycznej.
System przechowywania dokumentów w panelu Tekomat został oparty na **Microsoft Azure Blob Storage**. Jest to zaawansowana infrastruktura chmurowa klasy enterprise, z której korzystają czołowe banki komercyjne, globalne instytucje finansowe oraz podmioty sektora publicznego. Umieszczenie plików w chmurze Azure gwarantuje:
Pliki wgrywane do Azure Blob Storage nie leżą na jednym nośniku. Są automatycznie rozpraszane i replikowane pomiędzy fizycznie odizolowanymi węzłami w certyfikowanych centrach danych. Nawet całkowita awaria pojedynczego serwera czy całego bloku zasilania w obiekcie nie wpływa na ciągłość dostępu do dokumentów biura rachunkowego.
Dzięki potężnej skalowalności chmury Microsoftu, pakiety dopasowane do wielkości biura (Bronze, Silver, Gold) gwarantują brak limitu przesyłanych dokumentów. Biuro nie musi martwić się przepełnieniem twardych dysków ani limitami wielkości skrzynek pocztowych, niezależnie od tego, jak intensywnie klienci wgrywają faktury w szczycie okresu rozliczeniowego.
Przechowywanie danych w profesjonalnej chmurze to dopiero pierwsza linia obrony. Równie istotny jest sposób, w jaki pliki są zidentyfikowane na poziomie samego systemu operacyjnego magazynu chmurowego. Gdyby faktura wgrywana przez przedsiębiorcę nosiła fizyczną nazwę "Faktura_Usługi_Programistyczne_Jan_Kowalski_NIP_5250001122.pdf", sama nazwa pliku zdradzałaby tożsamość firmy, jej formę prawną oraz charakter transakcji.
Aby wyeliminować ryzyko ujawnienia danych na etapie samej struktury plików, Tekomat stosuje proces pełnej anonimizacji dyskowej. Każdy przesłany dokument otrzymuje unikalny, losowo wygenerowany **128-bitowy identyfikator GUID (Globally Unique Identifier)**, stworzony zgodnie ze ściśle zdefiniowanym standardem **RFC 4122**.
Podczas gdy w interfejsie użytkownika księgowy widzi czytelną nazwę documentu, w magazynie chmurowym Azure plik zapisywany jest pod postacią niepowiązanego ciągu znaków, np.:
9b1deb4d-3b7d-4bad-9bdd-2b0d7b3dcb6d
Powiązanie anonimowego pliku GUID z konkretnym klientem oraz jego wpisem księgowym odbywa się dopiero wewnątrz odizolowanej bazy danych, do której dostęp mają wyłącznie uwierzytelnieni użytkownicy. Poznaj szerzej techniczne aspekty ochrony danych, czytając nasz blog dedykowany biurom rachunkowym.
Kolejnym, kluczowym punktem na mapie cyberbezpieczeństwa biura jest sposób weryfikacji tożsamości osób logujących się do panelu. Największym grzechem architektonicznym wielu przestarzałych aplikacji biznesowych jest przechowywanie haseł użytkowników w postaci czytelnej (ang. plain text) lub przy użyciu łatwo odwracalnych algorytmów szyfrujących.
W panelu Tekomat hasła użytkowników **NIE są przechowywane w bazie danych w żadnej odczytywalnej formie**. Zamiast tego zastosowano jednokierunkową funkcję skrótu wykorzystującą znany i ceniony algorytm **bcrypt**.
Dzięki jednokierunkowości funkcji skrótu odtworzenie pierwotnego tekstu hasła z poziomu bazy danych jest matematycznie niemożliwe. Oznacza to, że nawet w hipotetycznym, skrajnym scenariuszu nieuprawnionego wycieku bazy nikt — **łącznie z administratorami Tekomatu** — nie jest w stanie odczytać rzeczywistego hasła użytkownika. To gwarantuje, że poświadczenia księgowych i przedsiębiorców pozostają w pełni bezpieczne.
Choć hasła logowania ze względów bezpieczeństwa muszą być nieodwracalne, istnieją w systemie finansowym specyficzne zasoby cyfrowe, które aplikacja musi odczytać w pierwotnej postaci w celu zrealizowania integracji z systemami zewnętrznymi. Dla tego typu sekretów wdrożono szyfrowanie symetryczne **AES-256 z unikalnym wektorem inicjalizacyjnym (IV)** dla każdego zapisu.
Szyfr AES z kluczem 256-bitowym to wiodący standard kryptograficzny zatwierdzony do ochrony informacji zastrzeżonych w bankowości komercyjnej, wojskowości oraz w instytucjach rządowych. Zastosowanie unikalnego wektora IV przy każdej pojedynczej operacji szyfrowania powoduje, że nawet przy ponownym zapisaniu tego samego sekretu powstały szyfrogram będzie za każdym razem wyglądał inaczej, skutecznie uniemożliwiając kryptoanalizę statystyczną.
Szyfrowanie AES-256 z unikalnym wektorem IV zostało zastosowane precyzyjnie do wyselekcjonowanej kategorii najbardziej wrażliwych sekretów systemowych:
Dla zachowania pełnej przejrzystości i budowania rzetelnych relacji z biurami rachunkowymi należy jednoznacznie zaznaczyć granicę stosowania szyfru AES-256. Szyfrowanie tym algorytmem dotyczy wyłącznie opisanych wyżej, ściśle określonych sekretów (tokeny KSeF, hasła ZIP).
Treść rutynowych wiadomości, komunikatów oraz czatu przesyłanego między biurem a klientem (np. informacje o składkach ZUS czy zaliczkach podatkowych) przechowywana jest w **standardowej, dostępnej wyłącznie po zalogowaniu bazie danych z kontrolą dostępu**. Ochrona tych danych opiera się na restrykcyjnej autoryzacji kont, poświadczeniach sesyjnych oraz bezpiecznym szyfrowaniu kanału transmisji HTTPS/TLS.
W celu usystematyzowania wiedzy na temat tego, jak poszczególne technologie zabezpieczają konkretne komponenty panelu Tekomat, poniższa tabela przedstawia kompletne zestawienie zastosowanych rozwiązań:
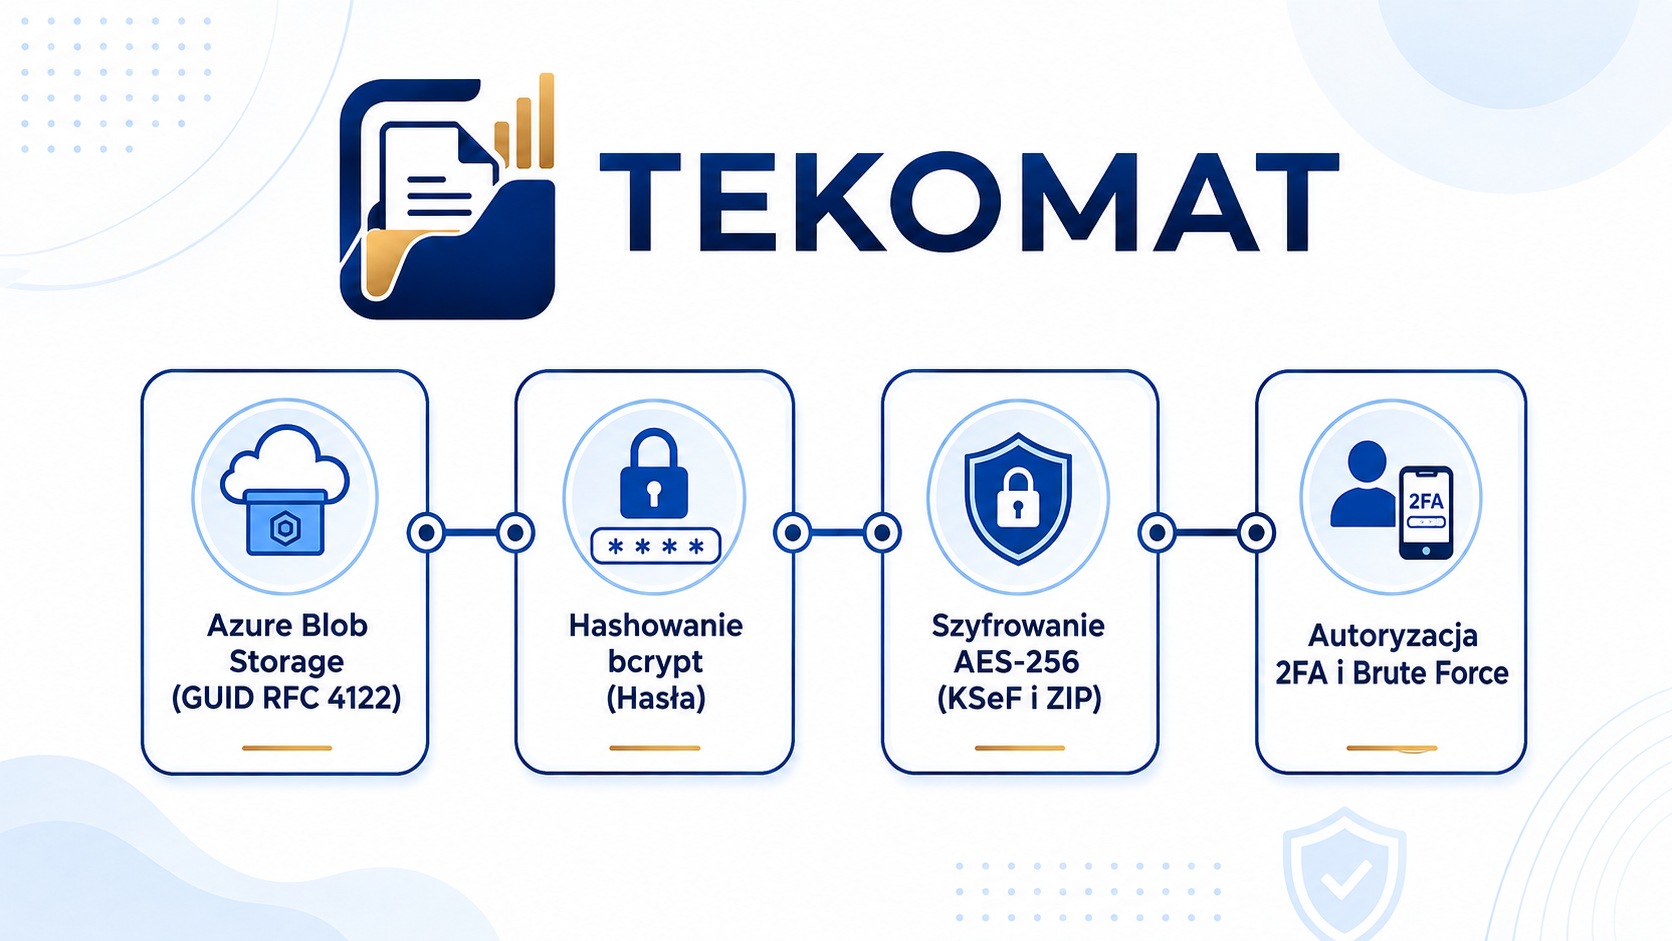
| Kategoria danych | Zastosowana technologia | Charakterystyka ochrony |
|---|---|---|
| Skany faktur i pliki dokumentów | Microsoft Azure Blob Storage + GUID (RFC 4122) | Magazyn chmurowy z geograficzna replikacją. Pełna anonimizacja nazwy pliku na dysku. Brak limitu przesyłania plików. |
| Hasła dostępowe użytkowników | Jednokierunkowy algorytm bcrypt | Funkcja skrótu z dodatkiem soli. Prawdziwe hasło jest matematycznie niemożliwe do odczytania, nawet dla administratora. |
| Tokeny KSeF i hasła paczek ZIP | Szyfrowanie AES-256 z unikalnym IV | Symetryczny standard bankowy z losowym wektorem inicjalizacyjnym przy każdym zapisie. Ochrona kluczy integracyjnych. |
| Czat, wiadomości i powiadomienia | Baza danych z kontrolą dostępu po zalogowaniu | Dostęp wyłącznie dla zautoryzowanych użytkowników danego konta. Transmisja w sieci chroniona protokołem HTTPS/TLS. |
Wszystkie opisane rozwiązania składają się na spójny system zaprojektowany tak, aby biuro rachunkowe mogło spokojnie realizować codzienne obowiązki. Jeśli chcesz przetestować te mechanizmy w działaniu, zachęcamy do złożenia wniosku o bezpłatne konto testowe w panelu Tekomat.
Zabezpieczenie bazy danych oraz chmury plikowej musi iść w parze z blokowaniem nieuprawnionych prób przejęcia konta od strony interfejsu logowania. Nawet najsilniejszy algorytm kryptograficzny nie powstrzyma niepowołanej osoby, jeśli uzyska ona dostęp do prostego hasła użytkownika poprzez atak automatyczny.
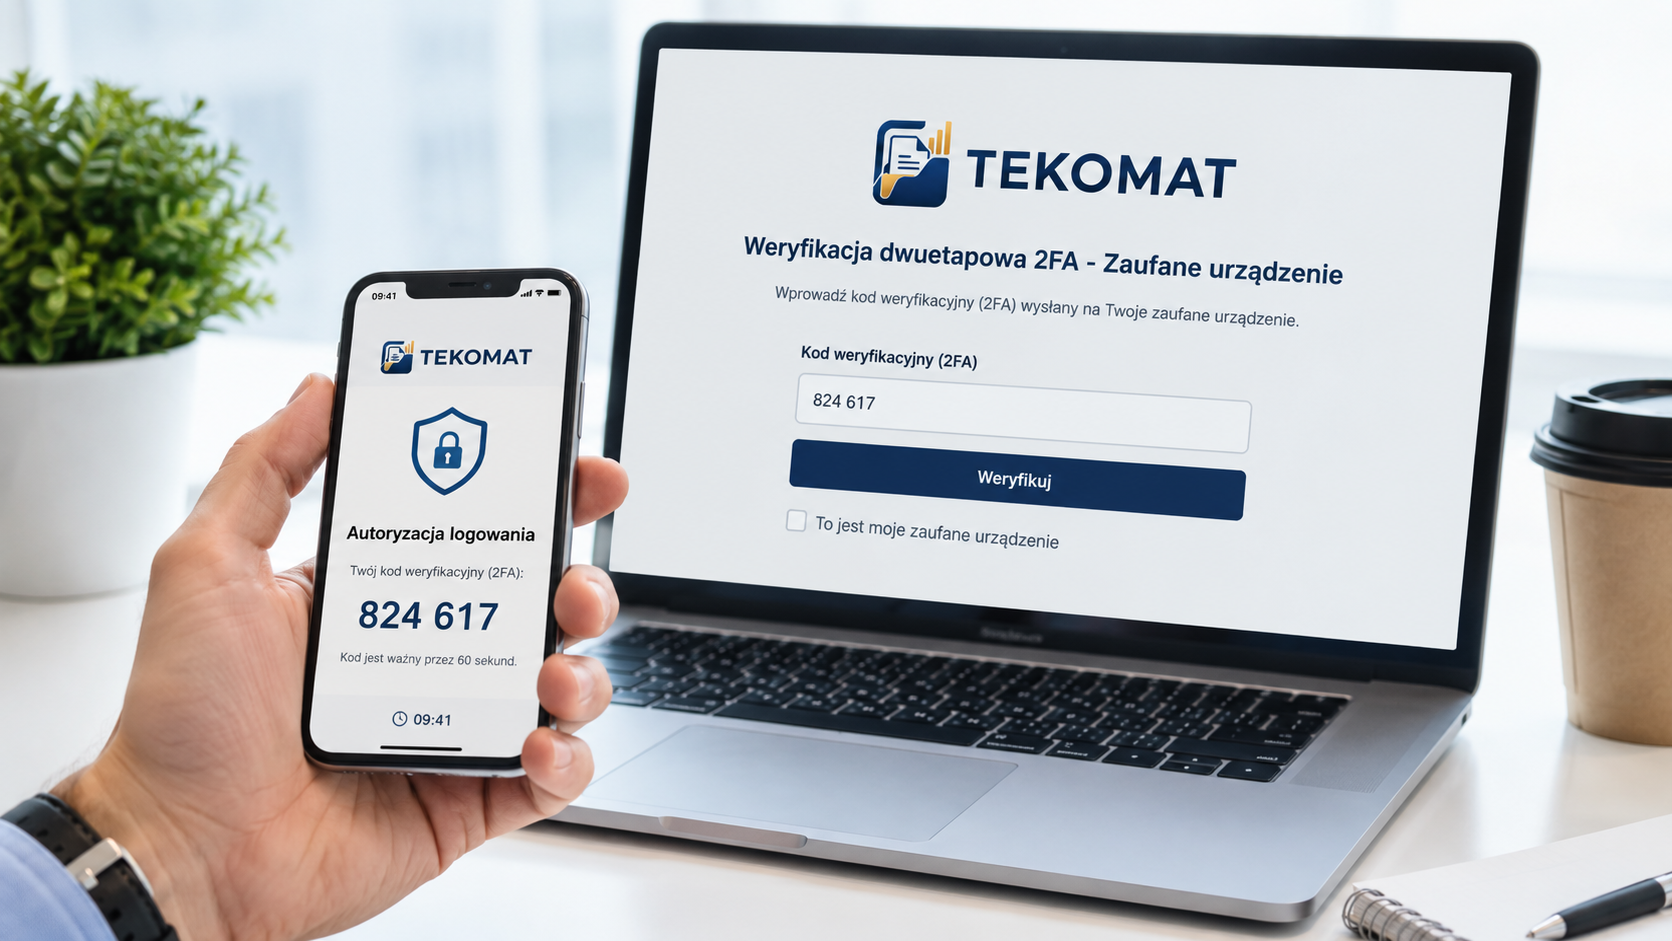
Aby zapobiec takim scenariuszom, w systemie wdrożono zestaw aktywnych blokad dostępowych:
System oferuje weryfikację dwuetapową (2FA), wymuszając potwierdzenie tożsamości drugim składnikiem podczas logowania. Jednorazowy kod autoryzacyjny wysyłany do użytkownika posiada ograniczoną ważność czasową (kilka-kilkanaście minut), po upływie której automatycznie wygasa, uniemożliwiając ponowne użycie tego samego ciągu cyfr.
Dla wygody codzienne pracy użytkownicy mogą oznaczyć swój komputer lub smartfon jako urządzenie zaufane, co uwalnia ich z konieczności wpisywania kodu 2FA przy każdym logowaniu. Urządzenia te nie pozostają jednak zaufane bezterminowo — posiadają ustaloną datę ważności takiego zaufania (rząd wielkości: kilkadziesiąt dni). Po jej upływie system automatycznie prosi o ponowną weryfikację dwuetapową.
Ataki polegające na masowym, automatycznym wpisywaniu tysięcy kombinacji haseł są blokowane przez wbudowane algorytmy detekcji. Po kilku nieudanych próbach logowania z rzędu konto jest tymczasowo blokowane na krótki czas. Rozwiązanie to drastycznie ogranicza skuteczność automatycznych skryptów odgadujących poświadczenia.
W przypadku konieczności zresetowania zapomnianego hasła, generowany przez aplikację link jest ściśle jednorazowy i ma ograniczony czas ważności (rząd wielkości: godzina). Po skorzystaniu z linku lub po upływie określonego czasu staje się on całkowicie bezużyteczny, zapobiegając próbom przejęcia konta z poziomu archiwum pocztowego.
Jeśli chcesz osobiście przekonać się, jak płynnie i bezpiecznie przebiegają procesy autoryzacji, zobacz jak wygląda i działa panel Tekomat w praktyce.
Projektowanie nowoczesnego oprogramowania w chmurze wymaga przestrzegania uniwersalnych zasad inżynierii oprogramowania. Biuro rachunkowe powierzające swoje procesy dostawcy zewnętrznemu powinno wymagać stosowania rzetelnych procedur utrzymaniowych.
Wśród uniwersalnych, oczekiwanych praktyk realizowanych w ekosystemie znajdują się:
Aby lepiej zrozumieć wartość opisanego systemu zabezpieczeń, przyjrzyjmy się trzem realnym scenariuszom, z którymi może spotkać się dowolne biuro rachunkowe w Polsce.
Przedsiębiorca obsługiwany przez biuro stosuje to samo hasło w panelu księgowym oraz w małym sklepie internetowym. Sklep internetowy pada ofiarą ataku i jego czytelna baza haseł trafia do sieci.
Pracownik biura nielegalnie kopiuje pliki bazy danych na własny nośnik, który następnie zostaje zgubiony na parkingach miejskich.
Haker wysyła do klienta biura wiadomość e-mail podszywającą się pod księgowego z prośbą o pilny przelew składek ZUS na fałszywy numer konta.
W procesie zabezpieczania informacji w biurze rachunkowym niezwykle łatwo ulec powszechnym mitom. Oto lista najczęstszych błędów organizacyjnych i technologicznych:
1. Wiara w to, że zwykła wiadomość e-mail jest bezpieczna
Wielu przedsiębiorców uważa, że przesłanie skanu faktury załącznikiem e-mail jest w pełni chronione. W rzeczywistości tradycyjny e-mail przypomina kartkę pocztową – treść może zostać przeczytana na serwerach pośredniczących, jeśli nie zastosowano bezpiecznego panelu z szyfrowaniem HTTPS.
2. Mylenie bezpowrotnego hashowania z odwracalnym szyfrowaniem
Powszechnym błędem jest żądanie od dostawców oprogramowania, aby "szyfrowali hasła w sposób umożliwiający ich odzyskanie przez szefa biura". Poprawna architektura wymaga, aby hasła były nieodwracalnie hashowane (bcrypt) – jeśli klient zapomni hasła, należy wygenerować czasowy link do ustanowienia nowego sekretu, a nie odczytywać stary.
3. Brak anonimizacji plików na serwerze
Zapisywanie plików w chmurze z zachowaniem nazwy zawierającej NIP i dane firmy tworzy dużą podatność. Bez standardu GUID RFC 4122 dane osobowe i finansowe są eksponowane na poziomie samych nagłówków dyskowych.
4. Przesyłanie tokenów KSeF zwykłym tekstem
Przekazywanie kluczy autoryzacyjnych do Krajowego Systemu e-Faktur na kartkach papieru lub w wiadomościach tekstowych unieważnia procedury ochronne. Tokeny muszą być szyfrowane w bazie standardem AES-256 z unikalnym wektorem IV.
System ochrony danych w nowoczesnym biurze rachunkowym to przemyślana kompozycja zaawansowanych technologii chmurowych, uznanych standardów kryptograficznych oraz restrykcyjnej kontroli dostępu.
Kluczowe wnioski z artykułu: